Halaman “Slot Gacor” Terus Muncul di Website? Ini 6 Penyebabnya!
- account_circle APmin
- calendar_month Senin, 1 Jun 2026
- visibility 12
- comment 0 komentar
- print Cetak
info Atur ukuran teks artikel ini untuk mendapatkan pengalaman membaca terbaik.
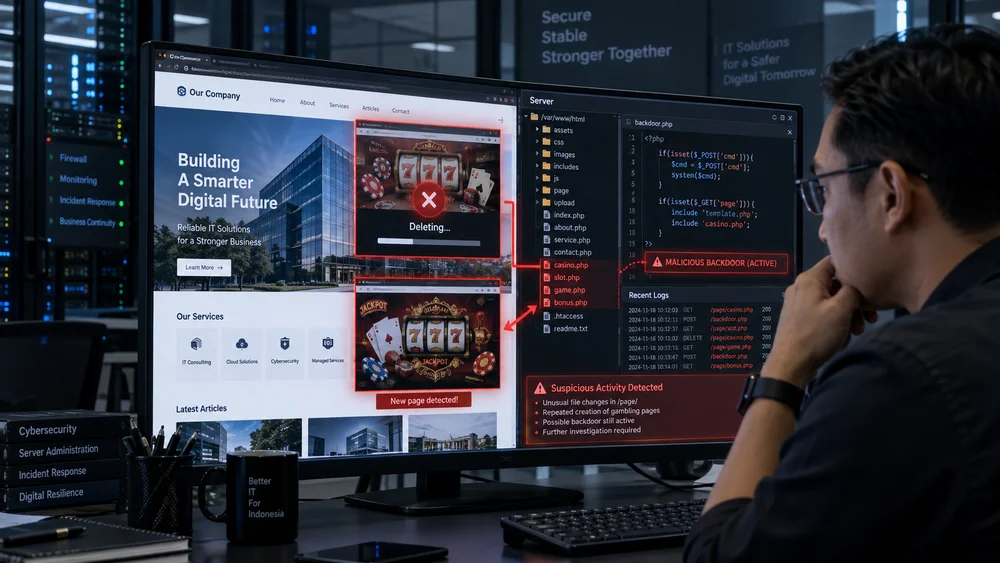
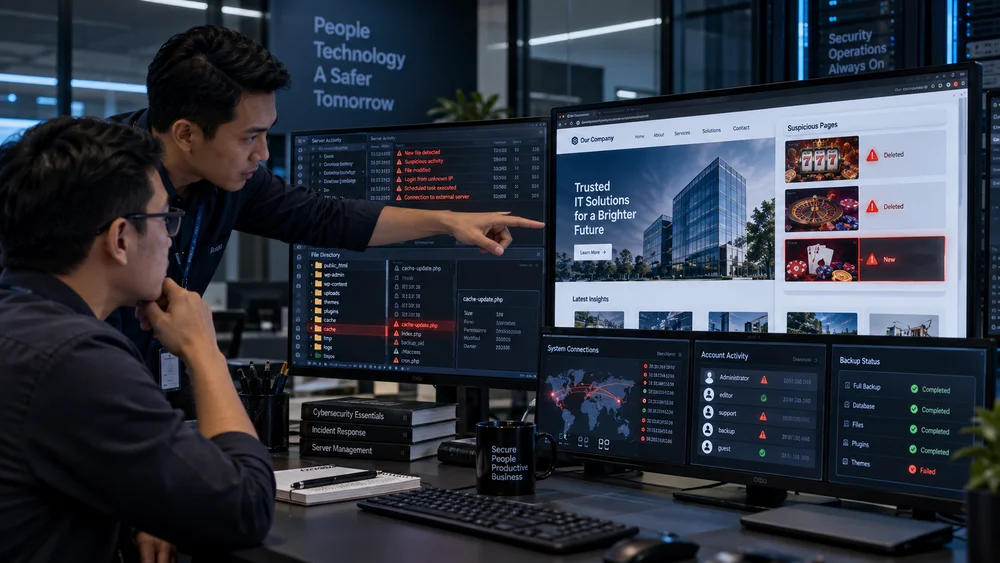
Halaman “slot gacor” yang terus muncul biasanya menandakan bahwa sumber kompromi belum benar-benar hilang. Penyebabnya bisa berupa:
- Masih ada akses tersembunyi yang ditinggalkan penyerang.
- Kredensial atau akun tertentu belum berhasil diamankan.
- Jalur keamanan yang sebelumnya dieksploitasi masih terbuka.
- Ada proses otomatis yang kembali membuat atau memasukkan file berbahaya.
- Pemulihan dilakukan menggunakan backup yang ternyata sudah terinfeksi.
- Sumber infeksi berasal dari server, perangkat, atau sistem lain yang masih terhubung.
Karena itu, pada kasus website terkena malware berulang, menghapus halaman atau URL judi saja belum cukup. Sumber akses dan mekanisme yang membuat konten berbahaya muncul kembali juga perlu ditemukan dan ditutup.
Menurut Google Search Central, website yang diretas dapat mengalami page injection, yaitu penyerang menambahkan halaman baru berisi konten spam atau berbahaya tanpa harus mengubah halaman utama. Karena itu, ketika halaman slot gacor muncul lagi, pemeriksaan sebaiknya tidak berhenti pada URL yang terlihat di Google.
Masalah malware website muncul kembali perlu ditelusuri berdasarkan jalur akses, perubahan file, akun, proses otomatis, backup, hingga sistem lain yang terhubung dengan website.
Catatan: Pemeriksaan website yang terkompromi sebaiknya dilakukan oleh administrator atau tenaga keamanan yang memiliki akses dan kompetensi pada server terkait.
1. Backdoor Masih Tersimpan di Dalam Sistem
Salah satu penyebab malware website berulang adalah masih adanya backdoor yang memberi penyerang akses persisten. CISA menjelaskan bahwa web shell dapat ditempatkan pada web server untuk mempertahankan akses ke sistem. Artinya, website terkena malware berulang dapat terjadi meskipun halaman judi yang sebelumnya ditemukan sudah dihapus.
Beberapa indikasi yang perlu diperiksa ketika mencurigai adanya backdoor website meliputi:
- File asing muncul kembali: File yang sudah dihapus tetapi kembali terbentuk perlu ditelusuri sumber proses pembuatannya.
- File sistem berubah tanpa pembaruan resmi: Bandingkan file dengan versi aplikasi yang valid.
- Script menyerupai file bawaan: Nama yang terlihat normal tidak menjamin file tersebut aman.
- Halaman muncul dari folder tidak biasa: Periksa bagaimana file tersebut dibuat dan dipanggil.
- Akun atau file baru terbentuk: Cari tahu waktu, sumber, dan hak akses yang digunakan.
- Ada proses atau koneksi tidak dikenal: Cocokkan dengan fungsi normal aplikasi dan log server.
Jangan langsung menyimpulkan file tertentu sebagai backdoor website hanya berdasarkan namanya. Isi file, waktu modifikasi, log, proses yang memanggilnya, dan perbandingan dengan versi resmi aplikasi perlu diperiksa agar sumber malware website muncul kembali dapat diketahui dengan lebih tepat.
2. Akun atau Kredensial Masih Dikuasai Penyerang
Akun website diretas dapat membuat halaman judi kembali muncul meskipun password administrator utama sudah diganti. Penyerang mungkin masih mempunyai akses dari akun hosting, server, database, FTP/SFTP, token, atau akun lain yang belum diamankan sehingga website terinfeksi kembali.
OWASP menjelaskan bahwa kredensial yang telah bocor dapat digunakan untuk mengambil alih akun, terutama ketika username dan password yang sama digunakan pada beberapa layanan. Karena itu, audit akses ketika website terkena malware berulang perlu mencakup:
- Akun administrator CMS: Periksa akun dengan kewenangan untuk mengubah konten, plugin, tema, atau konfigurasi website.
- Akun hosting atau control panel: Akses ini dapat memberikan kewenangan lebih luas daripada akun CMS.
- Akun server dan database: Pastikan tidak ada kredensial yang tidak dikenal atau hak akses yang tidak diperlukan.
- FTP, SFTP, atau SSH: Periksa siapa saja yang masih memiliki akses untuk mengubah file website.
- Email pemulihan akun: Email yang diretas dapat digunakan untuk mengambil kembali akun yang password-nya sudah diganti.
- API key dan access token: Token lama yang masih aktif dapat tetap memberikan akses tanpa login menggunakan password.
- Akun lama pegawai atau vendor: Nonaktifkan akun yang sudah tidak memiliki kebutuhan akses.
- Session login aktif: Mengganti password tidak selalu berarti seluruh session lama langsung tidak dapat digunakan.
- Perangkat administrator: Periksa perangkat yang menyimpan kredensial atau digunakan untuk mengelola website.
Periksa waktu login, sumber akses, perubahan privilege, akun baru, dan aktivitas setiap akun. Langkah ini membantu memastikan kasus akun website diretas tidak terus menjadi jalur yang membuat halaman slot gacor muncul lagi.
3. Celah Keamanan yang Digunakan untuk Masuk Belum Ditutup
Pembersihan file saja tidak cukup apabila kerentanan awal masih tersedia. Kondisi ini menjadi salah satu penyebab malware website berulang karena penyerang dapat menggunakan jalur yang sama untuk menyisipkan konten sehingga website disusupi judi online kembali.
Bagian yang perlu diperiksa antara lain:
- CMS, framework, plugin, atau tema yang belum diperbarui: Komponen lama dapat memiliki kerentanan yang sebenarnya sudah diperbaiki pada versi terbaru.
- Komponen yang sudah tidak memperoleh dukungan keamanan: Software yang tidak lagi didukung berisiko tidak memperoleh patch ketika ditemukan celah baru.
- Plugin atau tema tidak resmi. Sumber instalasi yang tidak tepercaya dapat meningkatkan risiko adanya kode yang tidak diinginkan.
- Form upload dengan pembatasan file yang lemah: Fitur upload perlu dikonfigurasi agar tidak dapat digunakan untuk memasukkan file yang tidak semestinya.
- Permission file dan folder terlalu luas: Hak akses yang tidak sesuai dapat memungkinkan akun atau proses tertentu mengubah file yang seharusnya dilindungi.
- Panel administrator tanpa pembatasan memadai: Akses administratif perlu mendapat perlindungan sesuai tingkat risikonya.
- Password lemah atau digunakan ulang: Satu kredensial yang bocor dapat berdampak pada beberapa sistem.
- Layanan dan port yang tidak diperlukan: Layanan yang tidak digunakan sebaiknya dievaluasi agar tidak menambah jalur serangan.
- Kesalahan konfigurasi server atau aplikasi: Konfigurasi yang terlalu terbuka dapat memberikan akses yang tidak diperlukan.
- Kerentanan pada aplikasi yang dikembangkan sendiri: Kode aplikasi juga perlu diperiksa jika terdapat indikasi jalur masuk berasal dari fungsi tertentu.
Pembaruan merupakan tindakan penting, tetapi tidak otomatis menjelaskan seluruh penyebab malware website berulang. Jika website terkena SEO spam, administrator juga perlu memeriksa log, perubahan file, hasil pemindaian, serta konfigurasi untuk mencari jalur kompromi yang sebenarnya.
4. Scheduled Task atau Proses Tertentu Membuat Ulang File Berbahaya
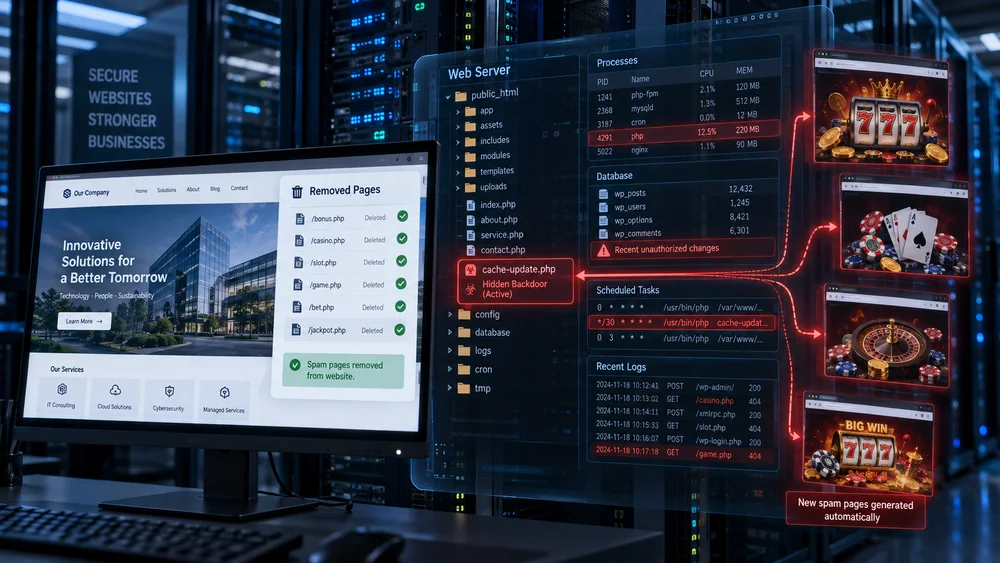
Ketika halaman slot gacor muncul lagi beberapa jam atau hari setelah dibersihkan, periksa kemungkinan adanya proses otomatis yang membuat ulang file. Kondisi seperti ini dapat menyebabkan malware website muncul kembali tanpa adanya login baru pada CMS.
Pada website terkena SEO spam, proses otomatis juga dapat membuat ulang halaman atau URL spam secara berkala. Jika konten selalu kembali pada waktu tertentu, periksa apakah terdapat cron job, scheduled task, atau script yang menjalankan proses tersebut.
Bagian yang dapat diperiksa meliputi:
- Cron job atau scheduled task: Periksa tugas terjadwal yang menjalankan script pada waktu tertentu.
- Startup service: Proses tertentu dapat kembali berjalan ketika server atau layanan dimulai ulang.
- Script otomatis pada hosting: Pastikan setiap automasi memang diperlukan dan berasal dari sumber yang dikenal.
- Proses latar belakang: Cari proses yang berjalan tanpa berkaitan dengan fungsi normal website.
- Deployment pipeline: File berbahaya dapat ikut diterapkan kembali apabila sumber deployment sudah terkompromi.
- Plugin dengan tugas terjadwal: Periksa fungsi otomatis yang dijalankan plugin.
- Script atau konfigurasi aplikasi dan database: Perubahan tidak selalu berasal dari file yang terlihat pada halaman website.
- File yang mengambil konten dari server eksternal: Telusuri koneksi keluar yang tidak sesuai dengan fungsi normal aplikasi.
Bandingkan waktu ketika website terinfeksi kembali dengan jadwal task, login, deployment, dan request tertentu. Jika file selalu muncul pada pola waktu serupa, informasi tersebut dapat mempersempit pencarian proses yang membuat halaman slot gacor muncul lagi.
5. Backup yang Digunakan untuk Pemulihan Sudah Terinfeksi
Backup lama belum tentu bersih. Penyerang bisa memperoleh akses atau menanamkan backdoor website sebelum halaman judi pertama kali diketahui. Akibatnya, restore dari backup tersebut justru membuat website terinfeksi kembali.
Sebelum melakukan pemulihan, periksa:
- Tanggal backup dibandingkan perkiraan awal kompromi: Jangan hanya berpatokan pada kapan halaman judi pertama kali terlihat.
- File asing atau file yang sudah dimodifikasi: Bandingkan dengan versi aplikasi yang diketahui bersih.
- Akun administrator: Pastikan backup tidak mengembalikan akun ilegal atau akun lama yang seharusnya sudah tidak aktif.
- Plugin, tema, dan komponen aplikasi: Periksa versi serta sumber setiap komponen yang akan dipulihkan.
- Database dan konfigurasi redirect: Konten spam atau redirect berbahaya tidak selalu tersimpan sebagai file.
- Scheduled task: Pastikan proses otomatis berbahaya tidak ikut dipulihkan.
- Kredensial dan token yang tersimpan: Kredensial lama yang sudah terekspos perlu diganti.
- Indikator kompromi pada sistem aktif: Gunakan temuan dari insiden saat ini sebagai pembanding ketika memeriksa backup.
Restore sebaiknya dilakukan dari salinan yang sudah diperiksa. Jika backup masih mengandung malware atau backdoor website, kondisi website terkena malware berulang dapat terjadi segera setelah proses pemulihan selesai.
6. Website Tertular Kembali dari Server atau Sistem Lain yang Terhubung
Website terinfeksi kembali juga dapat terjadi dari lingkungan lain yang masih terkompromi. Risiko ini perlu diperhatikan terutama ketika beberapa website berbagi server, akun, storage, database, atau pipeline deployment.
Periksa sistem yang memiliki kemampuan menulis atau mengubah website, seperti:
- Website lain pada hosting atau server yang sama: Periksa apakah domain lain menunjukkan indikasi kompromi serupa.
- Shared database dan file storage: Sistem bersama dapat menjadi jalur perpindahan atau pengembalian konten berbahaya.
- Komputer administrator: Perangkat yang terinfeksi dapat membocorkan kredensial untuk mengakses website.
- Server staging dan development: Jangan hanya memeriksa server produksi jika lingkungan lain dapat melakukan deployment.
- Repository serta deployment pipeline: Pastikan kode sumber dan proses deployment tidak ikut terkompromi.
- Sistem backup terpusat: Backup yang digunakan oleh beberapa sistem juga perlu diverifikasi.
- Akun vendor yang digunakan pada beberapa website: Satu akun dengan akses luas dapat memengaruhi lebih dari satu website.
- Integrasi pihak ketiga: Periksa integrasi yang mempunyai izin untuk menulis atau mengubah data aplikasi.
Jika hanya satu domain yang dibersihkan sementara sumber kompromi masih aktif, malware website muncul kembali tetap mungkin terjadi. Pemetaan seluruh hubungan sistem membantu mencari sumber yang membuat website terkena malware berulang.
Kenali Penyebab dari Pola Kemunculannya
Pola ketika halaman slot gacor muncul lagi dapat membantu menentukan prioritas investigasi. Pola ini bukan diagnosis final, tetapi dapat mempersempit pencarian penyebab malware website berulang.
Pola Kemunculan | Pemeriksaan Awal |
| Halaman muncul segera setelah restore | Periksa backup yang digunakan dan bandingkan dengan waktu perkiraan awal kompromi. |
| File muncul kembali pada waktu yang sama | Periksa cron job, scheduled task, dan proses otomatis. |
| Halaman muncul setelah akun tertentu login | Periksa akun, session, aktivitas login, dan perangkat pengguna. |
| Beberapa website terkena bersamaan | Periksa shared hosting, server, akun, storage, atau deployment. |
| URL baru terus terbentuk meskipun file lama dihapus | Periksa backdoor, perubahan file aplikasi, dan database. |
| Masalah kembali setelah aplikasi menerima trafik tertentu | Periksa request log dan kemungkinan celah pada aplikasi. |
Pola tersebut sebaiknya dikombinasikan dengan log dan bukti teknis lainnya. Tujuannya bukan langsung menentukan penyebab hanya dari waktu kemunculan, tetapi menentukan bagian mana yang perlu diperiksa terlebih dahulu ketika website terkena malware berulang.
Tutup Sumber Masalah sebelum Menambahkan Perlindungan
Ketika website terkena malware berulang, sumber kompromi perlu dibersihkan terlebih dahulu. Hapus akses tidak sah, perbaiki celah, amankan kembali kredensial, periksa proses otomatis, dan verifikasi sistem lain yang dapat mengubah website.
Pada tahap pembersihan dan pemulihan, Anda dapat mengikuti langkah menangani website yang menampilkan slot gacor untuk memahami tahapan penanganannya secara lebih menyeluruh.
Setelah sumber masalah ditangani, Web Application Firewall (WAF) dapat digunakan sebagai lapisan perlindungan tambahan. Dokumentasi F5 menjelaskan bahwa WAF dapat dikonfigurasi untuk memonitor maupun memblokir trafik mencurigakan atau berbahaya berdasarkan kebijakan keamanan.
Namun, WAF tidak menggantikan proses membersihkan malware yang sudah berada di server. WAF juga tidak otomatis menghapus backdoor website, akun ilegal, scheduled task, atau malware yang sudah aktif. Karena itu, perlindungan Web Application Firewall perlu dikombinasikan dengan patching, pengamanan akses, monitoring, serta backup yang sudah diverifikasi.
Anugrah Pratama menjual solusi F5 Web Application Firewall untuk kebutuhan keamanan aplikasi perusahaan maupun instansi. Implementasinya perlu disesuaikan dengan arsitektur aplikasi dan risiko yang ingin dikendalikan setelah penyebab website terinfeksi kembali berhasil ditangani.
FAQ tentang Website Terkena Malware
Setiap pola website terkena malware berulang dapat mengarah pada sumber masalah yang berbeda. Pertanyaan berikut membantu menentukan bagian yang perlu diperiksa lebih dahulu ketika website disusupi judi online dan kontennya terus kembali.
1. Mengapa halaman judi muncul lagi setelah filenya dihapus?
Backdoor, scheduled task, perubahan database, atau akses penyerang mungkin masih aktif. Jika halaman slot gacor muncul lagi, telusuri mekanisme yang membuat atau mengunggah ulang konten, bukan hanya menghapus file yang terlihat.
2. Apakah mengganti password administrator dapat menghentikan serangan?
Belum tentu. Jika akun website diretas melalui akun lain, token, hosting, server, atau perangkat administrator, mengganti satu password tidak menutup seluruh akses yang mungkin masih dimiliki penyerang.
3. Apakah backup lama pasti aman digunakan?
Tidak. Backup dapat dibuat ketika kompromi atau backdoor website sebenarnya sudah ada tetapi belum terdeteksi. Karena itu, backup perlu diperiksa sebelum digunakan untuk memulihkan website.
4. Mengapa beberapa website dalam satu server terkena bersamaan?
Website dapat berbagi akun, file, konfigurasi, storage, atau lingkungan server yang sama. Sumber kompromi pada lingkungan bersama dapat menyebabkan beberapa website terinfeksi kembali.
5. Apakah malware bisa berasal dari komputer administrator?
Bisa. Perangkat administrator yang terkompromi dapat mengekspos kredensial atau akses yang kemudian digunakan untuk mengubah website. Karena itu, perangkat administrator juga perlu diperiksa ketika mencari penyebab malware website berulang.
6. Apakah memasang WAF langsung menghentikan halaman judi yang terus muncul?
Tidak jika sumber kompromi masih berada di server. WAF membantu memfilter atau memblokir trafik berdasarkan kebijakan keamanan, tetapi malware website muncul kembali tetap harus ditangani dengan membersihkan sistem dan menutup jalur komprominya.
Kesimpulan
Website terkena malware berulang menunjukkan bahwa pembersihan sebelumnya kemungkinan belum menyentuh sumber kompromi. Saat halaman slot gacor muncul lagi, periksa backdoor, akun dan kredensial, celah keamanan, proses otomatis, backup, serta sistem lain yang terhubung.
Gunakan pola kemunculannya untuk menentukan prioritas investigasi. Setelah sumber kompromi ditemukan dan dibersihkan, lanjutkan dengan pengamanan akses, monitoring, backup yang sudah diverifikasi, serta perlindungan berlapis untuk mengurangi risiko website terinfeksi kembali.
Hentikan Jalur Serangan sebelum Halaman Judi Kembali Muncul
Jika website disusupi judi online berulang kali, jangan hanya menghapus URL dan file yang terlihat. Setelah sumber kompromi ditemukan dan sistem dibersihkan, percayakan Anugrah Pratama yang menjual solusi F5 Web Application Firewall yang dapat digunakan sebagai bagian dari perlindungan aplikasi terhadap percobaan serangan berikutnya. Konsultasikan kebutuhan WAF sesuai arsitektur website dan sistem perusahaan atau instansi Anda.
Anugrahpratama.com
Jl. Karimun Jawa no.2 Surabaya, 60281
Jawa Timur – Indonesia
Telepon: 031-5928580
Whatsapp: 08113127777
- Penulis: APmin




Saat ini belum ada komentar