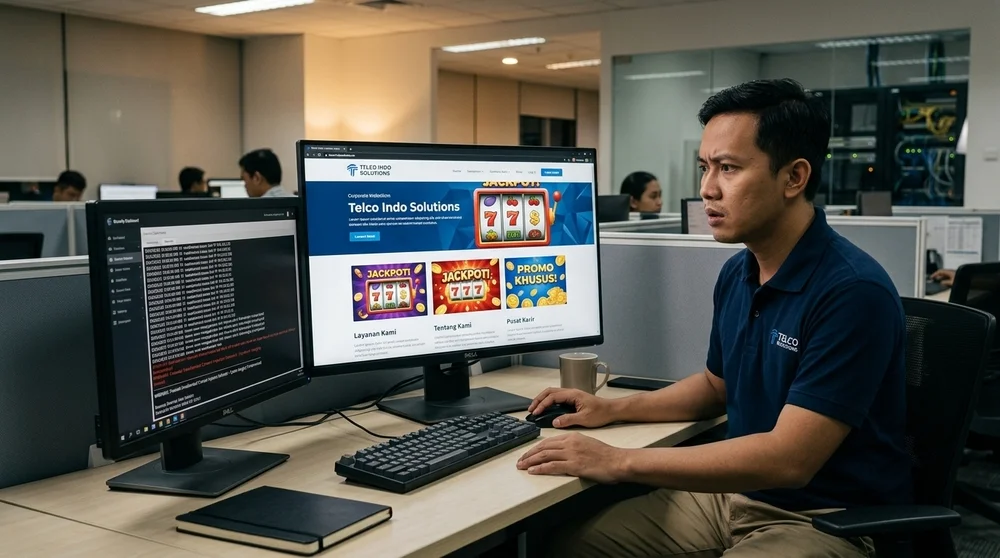
Website Tiba-Tiba Menampilkan “Slot Gacor”? Begini Cara Menanganinya sampai Tuntas
- account_circle APmin
- calendar_month Rabu, 3 Jun 2026
- visibility 11
- comment 0 komentar
- print Cetak
info Atur ukuran teks artikel ini untuk mendapatkan pengalaman membaca terbaik.
Cara mengatasi website kena slot gacor perlu dilakukan melalui tujuh tahap:
- Batasi akses website untuk mencegah dampak meluas.
- Amankan bukti insiden sebelum sistem diubah.
- Telusuri bagian website dan server yang terdampak.
- Identifikasi lalu tutup jalur yang digunakan penyerang.
- Bersihkan malware, akses tersembunyi, dan konten spam.
- Verifikasi keamanan sebelum website kembali online.
- Terapkan monitoring dan perlindungan berlapis untuk mencegah serangan berulang.
Menghapus halaman judi yang terlihat saja belum memastikan website kena slot gacor sudah bersih. Celah keamanan, kredensial yang dicuri, akun asing, scheduled task, atau backdoor pada website dapat tetap aktif dan digunakan untuk memasukkan kembali konten berbahaya.
Ketika website disusupi judi online, dampaknya juga tidak selalu terlihat pada halaman utama. Karena itu, penanganan perlu mencakup website, akun, server, hingga jejak serangan yang ditinggalkan penyerang.
Sebagai penyedia berbagai kebutuhan IT dan keamanan jaringan, Anugrah Pratama menyediakan solusi yang dapat mendukung perusahaan maupun instansi dalam memperkuat perlindungan sistem dan aplikasi web. Urutan berikut membantu tim menangani website terkena SEO spam secara lebih menyeluruh, mulai dari membatasi dampak sampai menyiapkan pengamanan website setelah diretas.
Catatan: Penanganan website yang diretas sebaiknya dilakukan oleh administrator atau tenaga keamanan yang memiliki akses dan memahami infrastruktur terkait. Jangan menghapus file, akun, log, atau konfigurasi hanya berdasarkan nama tanpa memverifikasi fungsi dan bukti aktivitasnya terlebih dahulu.
Batasi Akses Website agar Dampak Tidak Meluas
Langkah pertama dalam cara mengatasi website kena slot gacor adalah membatasi akses ke bagian yang terdampak. Jika pengunjung masih diarahkan ke halaman judi, halaman palsu, atau konten berbahaya, pertimbangkan maintenance mode, pembatasan akses, atau isolasi server sesuai tingkat risikonya.
Pembatasan ini penting ketika website disusupi judi online karena website yang tetap aktif dapat terus menyajikan redirect atau halaman berbahaya. Namun, jangan langsung menghapus seluruh sistem atau memulihkan backup sebelum data penting untuk investigasi diamankan.
Jika kasus terjadi pada website pemerintah diretas atau sistem perusahaan yang melayani publik, keputusan pembatasan akses juga perlu mempertimbangkan layanan yang masih harus tetap berjalan.
Simpan Bukti sebelum Melakukan Pembersihan
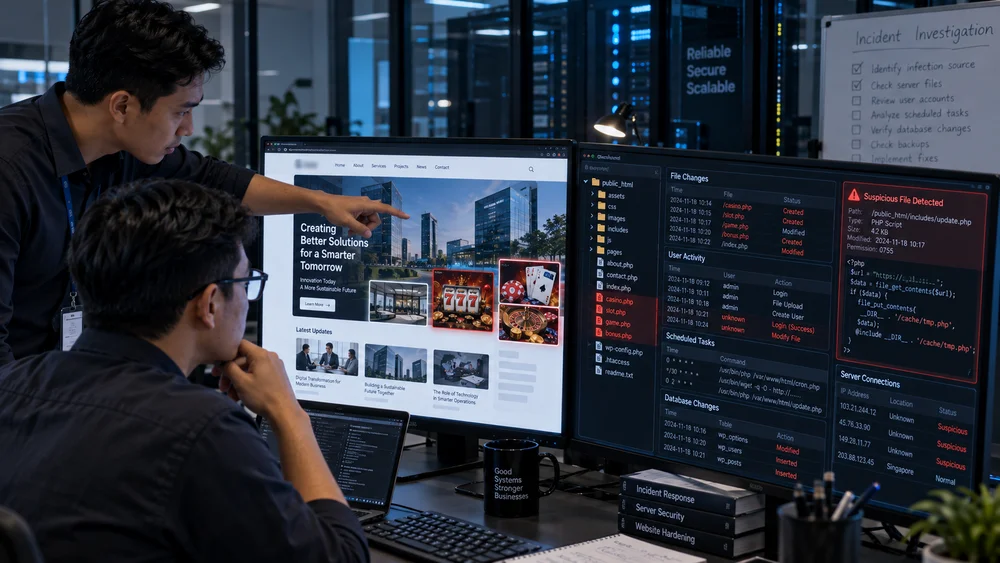
Sebelum menjalankan cara menghapus malware website, dokumentasikan kondisi sistem terlebih dahulu. Bukti ini membantu menentukan kapan website kena slot gacor mulai terjadi, bagian mana yang berubah, serta kemungkinan jalur yang digunakan penyerang.
Informasi yang sebaiknya diamankan meliputi:
- URL dan halaman judi: Catat alamat halaman, isi, dan waktu pertama kali ditemukan.
- Redirect dan perubahan tampilan: Dokumentasikan tujuan redirect atau elemen yang berubah.
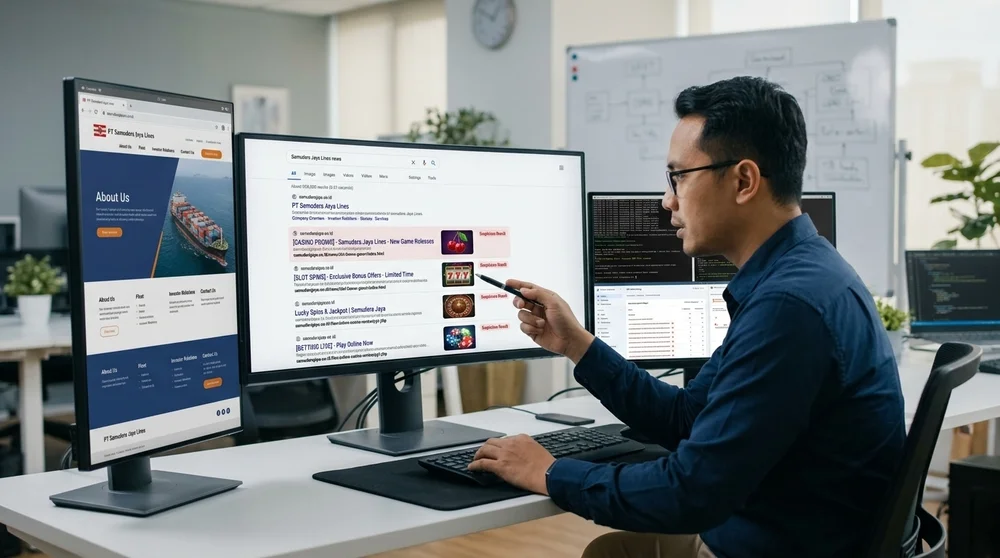
- Hasil pencarian Google: Simpan tangkapan layar jika halaman judi muncul di Google.
- File dan folder: Catat file baru atau perubahan yang tidak dikenali.
- Akun administrator: Dokumentasikan akun baru atau perubahan privilege yang mencurigakan.
- Log: Amankan access log, authentication log, application log, dan server log yang relevan.
- Backup atau snapshot: Simpan salinan sebelum proses pembersihan dilakukan.
Agar proses dokumentasi lebih terstruktur dan bukti penting tidak terlewat, gunakan Checklist Bukti Insiden Website Sebelum Pembersihan. Dokumentasi ini membuat proses penanganan website terkena SEO spam lebih terarah dibanding langsung menghapus file yang dianggap mencurigakan.
Periksa Seberapa Jauh Website dan Server Telah Disusupi
Setelah bukti diamankan, tentukan cakupan kompromi. Website disusupi judi online bisa hanya menunjukkan perubahan konten, tetapi juga dapat melibatkan database, akun, file server, konfigurasi, atau aktivitas jaringan.
1. Periksa Konten, URL, dan Redirect yang Tidak Dikenali
Telusuri halaman judi, tautan tersembunyi, judul atau deskripsi asing, URL baru, serta redirect yang tidak dibuat oleh pengelola. Pada website terkena SEO spam, konten tertentu bahkan dapat hanya muncul bagi mesin pencari atau kelompok pengguna tertentu.
Google Search Central memasukkan hacked content dan cloaking ke dalam kebijakan spam pencarian. Hal ini berarti konten yang disisipkan penyerang dapat dibuat berbeda antara yang dilihat pengelola website, pengguna tertentu, dan mesin pencari.
2. Periksa File, Database, dan Konfigurasi Website
Bandingkan file aplikasi dengan versi resmi atau salinan yang diketahui bersih. Cari script asing, perubahan database, konfigurasi server, plugin, tema, atau komponen yang tidak sesuai. Pemeriksaan ini penting dalam cara menghapus malware website karena sumber konten spam tidak selalu berada di halaman yang terlihat.
3. Periksa Akun dan Hak Akses
Audit akun CMS, hosting, database, server, FTP/SFTP, control panel, dan akun vendor. Jika website kena slot gacor, periksa akun baru, login yang tidak dikenali, serta perubahan privilege yang terjadi sebelum atau selama insiden.
4. Periksa Indikasi Aktivitas dari Server ke Sistem Eksternal
Telusuri koneksi keluar, proses tidak dikenal, trafik abnormal, atau penggunaan sumber daya yang tidak sesuai fungsi aplikasi. Aktivitas tersebut dapat membantu mengetahui apakah kompromi hanya berdampak pada website atau sudah melibatkan sistem lain.
Temukan dan Tutup Jalur Masuk Penyerang
Cara mengatasi website kena slot gacor tidak akan tuntas jika jalur masuk penyerang masih terbuka. Setelah mengetahui cakupan insiden, cari penyebab awal sebelum melakukan pemulihan penuh.
Beberapa bagian yang perlu diperiksa antara lain:
- CMS, plugin, tema, framework, dan sistem operasi yang belum diperbarui: Versi lama perlu diperiksa untuk mengetahui apakah terdapat celah keamanan yang dapat dieksploitasi.
- Plugin atau komponen tidak resmi: Komponen dari sumber yang tidak terpercaya dapat meningkatkan risiko adanya kode yang tidak diinginkan.
- Password lemah atau digunakan pada beberapa akun: Kredensial yang sama dapat memperluas akses jika salah satunya berhasil diketahui penyerang.
- Akun yang tidak lagi diperlukan: Akun lama tetap dapat menjadi jalur akses jika belum dinonaktifkan.
- Panel administrator yang terlalu terbuka: Periksa apakah akses administratif sudah dibatasi sesuai kebutuhan.
- Permission file dan folder terlalu luas: Hak akses yang tidak sesuai dapat memungkinkan perubahan pada bagian sistem yang seharusnya terbatas.
- API key, token, dan kredensial terekspos: Kredensial tersebut perlu diganti jika berpotensi diketahui pihak yang tidak berwenang.
- Layanan atau port yang tidak diperlukan: Tutup akses yang memang tidak digunakan oleh operasional website.
- Akses vendor yang belum dicabut: Periksa kembali akses pihak ketiga yang masih aktif.
- Konfigurasi hosting dan server: Pastikan konfigurasi tidak memberikan akses lebih luas daripada yang dibutuhkan.
Setelah jalurnya teridentifikasi, lakukan patching, rotasi kredensial, pencabutan akses, pembaruan komponen, dan perbaikan konfigurasi. Hindari menganggap satu celah tertentu selalu menjadi penyebab website disusupi judi online karena kesimpulan harus berdasarkan bukti dari website dan infrastrukturnya.
Bersihkan Malware, Backdoor, Akun, dan Konten Spam
Tahap cara menghapus malware website harus membersihkan mekanisme yang memungkinkan penyerang tetap berada di dalam sistem, bukan hanya halaman judi pada frontend.
1. Hapus File dan Script Berbahaya
Bandingkan file website dengan sumber resmi atau versi yang diketahui bersih. Setelah bukti yang diperlukan diamankan, file atau script yang telah terverifikasi berbahaya dapat dihapus atau diganti dengan versi yang bersih.
2. Bersihkan Perubahan pada Database dan Konfigurasi
Periksa konten asing, redirect, script, scheduled task, dan konfigurasi yang dapat membuat website terkena SEO spam kembali menghasilkan halaman judi. Jangan hanya berfokus pada file karena mekanisme spam juga dapat tersimpan pada database atau konfigurasi.
3. Hapus Backdoor dan Akses yang Tidak Sah
Backdoor pada website perlu ditelusuri karena dapat mempertahankan akses penyerang setelah halaman spam dihapus. CISA menjelaskan bahwa web shell dapat digunakan sebagai mekanisme persistence pada web server sehingga pihak yang tidak berwenang dapat mempertahankan akses ke sistem.
4. Ganti Kredensial yang Berpotensi Terekspos
Ganti password, token, API key, dan kredensial terkait secara terkoordinasi. Jangan hanya mengganti satu password administrator karena akun, token, atau akses lain mungkin masih dapat digunakan untuk membuat website kena slot gacor kembali.
Uji Keamanan sebelum Website Diaktifkan Kembali
Pengamanan website setelah diretas membutuhkan pengujian sebelum layanan kembali dibuka. Website sebaiknya baru diaktifkan ketika jalur masuk sudah ditutup, malware dibersihkan, kredensial diperbarui, dan fungsi utama berhasil diverifikasi.
1. Pulihkan Website dari Sistem atau Backup yang Sudah Diverifikasi
Jika memakai backup, periksa tanggal, file, akun, database, dan konfigurasi terlebih dahulu. Tujuannya agar backdoor pada website, akun asing, atau malware lama tidak ikut dikembalikan saat proses restore.
2. Uji Fungsi Website dan Aktivitas Sistem
Periksa halaman, login, formulir, upload file, integrasi, database, penggunaan resource server, serta trafik masuk dan keluar dalam kondisi terkendali. Pastikan proses pembersihan tidak merusak fungsi website yang sah.
3. Pastikan Website Tidak Lagi Menjalankan Aktivitas Mencurigakan
Lakukan pemindaian ulang dan pantau perubahan file, akun, proses, redirect, serta koneksi asing. Pemeriksaan ulang diperlukan sebelum menyatakan proses cara mengatasi website kena slot gacor telah selesai.
4. Bersihkan URL Spam dari Hasil Pencarian
Jika halaman judi muncul di Google, identifikasi URL asing yang masih terindeks setelah website selesai dibersihkan. Pastikan setiap URL spam sudah tidak lagi menampilkan konten berbahaya, periksa sitemap, lalu gunakan fitur Search Console yang relevan untuk membantu Google mengenali kondisi terbaru website.
Agar tidak ada tahapan yang terlewat saat menangani website terkena SEO spam, gunakan Checklist Pembersihan URL Spam dari Hasil Pencarian Google sebagai panduan pemeriksaan. Checklist tersebut mencakup pengecekan kondisi sistem, inventarisasi URL spam, perbaikan status URL, sitemap dan Search Console, penanganan URL yang masih muncul di Google, hingga verifikasi akhir.
Sebelum website kembali digunakan secara penuh, hasil pemeriksaan dapat diberi status “lulus”, “perlu perbaikan”, atau “perlu verifikasi ulang” agar bagian yang masih bermasalah tidak terlewat.
Pasang Monitoring dan Perlindungan agar Serangan Tidak Berulang
Setelah website disusupi judi online berhasil dibersihkan, lanjutkan dengan pengamanan website setelah diretas secara berlapis. Tujuannya adalah mendeteksi perubahan mencurigakan lebih cepat dan mengurangi peluang eksploitasi berikutnya.
Langkah ini juga penting setelah website pemerintah diretas, terutama untuk memastikan perubahan file, aktivitas akun, dan percobaan akses mencurigakan dapat diketahui lebih cepat.
Kontrol yang dapat dipertimbangkan meliputi:
- Pembaruan CMS, framework, plugin, dan sistem operasi: Jadwalkan pembaruan agar komponen yang digunakan tidak dibiarkan terlalu lama tanpa patch.
- Autentikasi multifaktor: Terapkan pada akun penting untuk menambahkan lapisan verifikasi selain password.
- Pembatasan hak akses: Berikan akses sesuai kebutuhan pekerjaan masing-masing pengguna.
- Monitoring log dan aktivitas login: Pantau login gagal, lokasi atau sumber akses yang tidak biasa, dan perubahan akun.
- File-integrity monitoring: Gunakan monitoring untuk mendeteksi perubahan pada file penting.
- Perlindungan endpoint atau server: Pastikan server dan perangkat administrator juga termasuk dalam cakupan keamanan.
- Backup terpisah dan teruji: Backup perlu disimpan dengan aman dan diuji agar dapat digunakan ketika diperlukan.
- Vulnerability assessment: Lakukan pemeriksaan berkala untuk menemukan kelemahan yang perlu diperbaiki.
- Prosedur respons insiden: Siapkan alur tindakan apabila indikator serangan kembali ditemukan.
- Web Application Firewall: Gunakan WAF yang dikonfigurasi sesuai karakteristik dan kebutuhan aplikasi.
Apa Peran WAF F5 setelah Website Dibersihkan?
WAF F5 dapat menjadi bagian dari pengamanan website setelah diretas dengan memeriksa dan memfilter request menuju aplikasi berdasarkan kebijakan keamanan. Artinya, Web Application Firewall dapat membantu melindungi aplikasi dari berbagai serangan pada layer aplikasi. Untuk memahami perlindungan ini lebih lanjut, baca juga cara kerja Web Application Firewall
WAF tetap bukan alat untuk menghapus malware atau backdoor pada website yang sudah tertanam di server. Perlindungan ini perlu digunakan bersama patching, pengamanan akun, monitoring, backup, dan perlindungan sistem lainnya.
Anugrah Pratama sebagai distributor yang menawarkan solusi F5 Web Application Firewall untuk kebutuhan perusahaan dan instansi yang membutuhkan lapisan perlindungan tambahan pada trafik aplikasi web.
FAQ Tentang Cara Mengatasi Website Terkena Slot Gacor
Sebelum mengambil tindakan, beberapa pertanyaan berikut dapat membantu pengelola memahami batas setiap tahap dalam cara mengatasi website kena slot gacor.
1. Apakah menghapus halaman “slot gacor” berarti website sudah aman?
Belum. Celah keamanan, akun ilegal, malware, atau backdoor pada website tetap perlu diperiksa meskipun halaman judi sudah tidak terlihat.
2. Apakah website harus langsung dinonaktifkan?
Tergantung dampaknya. Akses perlu dibatasi apabila website disusupi judi online berisiko mengarahkan pengguna ke konten berbahaya atau memperluas insiden.
3. Mengapa halaman judi masih muncul di Google setelah website dibersihkan?
Halaman judi muncul di Google karena mesin pencari mungkin masih menyimpan URL yang sebelumnya telah diindeks. Setelah URL dan sistem diperbaiki, Google masih memerlukan proses crawling ulang untuk memperbarui hasil pencarian.
4. Apakah mengganti password administrator sudah cukup?
Tidak. Akun lain, token, akses hosting, celah keamanan, maupun backdoor pada website masih dapat memungkinkan penyerang masuk kembali.
5. Apakah WAF dapat membersihkan malware website?
Tidak. WAF membantu melindungi trafik menuju aplikasi, sedangkan cara menghapus malware website memerlukan pemeriksaan dan pembersihan pada sistem yang sudah terinfeksi.
6. Kapan website aman diaktifkan kembali?
Website dapat dipertimbangkan untuk diaktifkan kembali setelah cakupan kompromi diperiksa, jalur masuk ditutup, sistem dibersihkan, kredensial diamankan, dan pengujian tidak lagi menunjukkan aktivitas mencurigakan.
Kesimpulan
Cara mengatasi website kena slot gacor tidak selesai hanya dengan menghapus halaman judi. Batasi dampaknya, simpan bukti, telusuri cakupan penyusupan, tutup jalur masuk, bersihkan malware dan backdoor, lalu lakukan pengujian sebelum website kembali online.
Setelah itu, terapkan monitoring dan pengamanan website setelah diretas agar aktivitas mencurigakan dapat ditemukan lebih cepat dan risiko serangan berulang dapat ditekan.
Amankan Aplikasi Web agar Serangan Tidak Mudah Berulang
Setelah website dibersihkan dan dipulihkan, pertimbangkan perlindungan tambahan sesuai risiko aplikasi. Anugrah Pratama menjual solusi F5 Web Application Firewall untuk membantu perusahaan maupun instansi menambahkan lapisan perlindungan pada trafik aplikasi web. Konsultasikan kebutuhan WAF dengan Anugrah Pratama sesuai arsitektur website dan kontrol keamanan yang telah digunakan.
Anugrahpratama.com
Jl. Karimun Jawa no.2 Surabaya, 60281
Jawa Timur – Indonesia
Telepon: 031-5928580
Whatsapp: 08113127777
Referensi
- Cybersecurity and Infrastructure Security Agency. (2024). Web Shell (T1505.003). CISA.
https://www.cisa.gov/eviction-strategies-tool/info-attack/T1505.003 - Google Search Central. (n.d.). Spam Policies for Google Web Search. Google for Developers.
https://developers.google.com/search/docs/essentials/spam-policies
- Penulis: APmin



Saat ini belum ada komentar