Jangan Asal Memasang WAF F5! Petakan Aplikasi, Trafik, dan Risikonya Lebih Dulu
- account_circle APmin
- calendar_month Jumat, 5 Jun 2026
- visibility 8
- comment 0 komentar
- print Cetak
info Atur ukuran teks artikel ini untuk mendapatkan pengalaman membaca terbaik.
Sebelum melakukan implementasi WAF F5, perusahaan atau instansi perlu memastikan beberapa hal berikut:
- Pastikan tidak ada aset web dan API aktif yang terlewat dari cakupan perlindungan.
- Ketahui alur request dari pengguna hingga mencapai server aplikasi.
- Prioritaskan bagian aplikasi yang menyimpan data atau memiliki akses penting.
- Kenali pola akses yang memang normal bagi pengguna, partner, dan sistem otomatis.
- Cocokkan ancaman yang relevan dengan kontrol WAF yang benar-benar dibutuhkan.
- Uji policy terlebih dahulu sebelum menerapkan pemblokiran secara lebih ketat.
- Tentukan siapa yang memantau alert dan mengambil tindakan ketika ancaman terdeteksi.
- Pastikan WAF tetap mampu melayani trafik dan memiliki skenario pemulihan saat terjadi gangguan.
Implementasi WAF F5 bukan sekadar menempatkan sistem keamanan di depan aplikasi. Setiap website, API, dan layanan memiliki pola trafik, pengguna, integrasi, serta tingkat risiko yang berbeda. Sebelum menentukan pemasangan WAF F5, tim perlu memahami kondisi sistem yang akan dilindungi agar kebutuhan perlindungan dan konfigurasinya dapat ditentukan secara lebih tepat.
Anugrah Pratama memberikan solusi untuk membantu tim IT, keamanan, aplikasi, dan pemilik sistem produk F5 Advanced WAF untuk kebutuhan perlindungan aplikasi dan API perusahaan maupun instansi sebelum implementasi WAF F5.
Catatan: Arsitektur dan kebutuhan setiap sistem berbeda. Penempatan, kapasitas, pengujian, serta konfigurasi kebijakan WAF perlu disesuaikan dengan kondisi aplikasi dan jaringan yang sebenarnya oleh tim yang memahami sistem terkait.
Data Seluruh Aplikasi, API, dan Domain yang Akan Dilindungi
Langkah awal implementasi WAF F5 adalah mengetahui seluruh aset yang memang perlu dilindungi. Jangan hanya mendata domain utama apabila masih terdapat subdomain, API, portal administrator, atau layanan lain yang dapat diakses melalui web.
Informasi yang perlu didata meliputi:
- Domain dan subdomain yang aktif: Catat seluruh alamat yang masih digunakan maupun masih dapat diakses.
- Website publik: Identifikasi website yang dapat diakses langsung oleh pengguna dari internet.
- Portal pelanggan atau pegawai: Bedakan aplikasi berdasarkan kelompok pengguna dan fungsi aksesnya.
- Halaman login dan administrator: Tandai area yang memberikan akses ke akun atau fungsi pengelolaan sistem.
- Mobile backend dan API: Catat API yang digunakan aplikasi mobile atau layanan lainnya.
- API yang digunakan partner: Identifikasi endpoint yang diakses oleh sistem eksternal.
- Aplikasi lama yang masih beroperasi: Jangan melewatkan sistem lama hanya karena frekuensi penggunaannya rendah.
- Aplikasi pada cloud dan data center: Catat lokasi setiap aplikasi agar cakupan WAF untuk aplikasi web dapat direncanakan.
- Lingkungan produksi, staging, dan development: Tentukan lingkungan mana yang dapat diakses dan membutuhkan perlindungan.
- Pemilik serta penanggung jawab setiap aplikasi: Pastikan ada pihak yang dapat memberikan informasi ketika konfigurasi atau pengujian dilakukan.
Tandai pula aplikasi yang tidak diketahui pemiliknya, tidak lagi diperbarui, atau masih terbuka meskipun jarang digunakan. Inventaris yang lengkap penting untuk WAF untuk API maupun website karena aset yang tidak teridentifikasi dapat terlewat dari cakupan perlindungan.
Gunakan tabel berikut sebagai dasar inventaris sebelum pemasangan WAF F5.
Aplikasi | Domain | Fungsi | Lokasi Hosting | Jenis Pengguna | Pemilik Sistem | Tingkat Kepentingan | Status Perlindungan |
| Portal pelanggan | [Isi domain] | Akses layanan pelanggan | [Cloud/data center] | Pelanggan | [PIC] | Tinggi | [Status] |
| API aplikasi | [Isi domain] | Integrasi aplikasi | [Cloud/data center] | Sistem/partner | [PIC] | Tinggi | [Status] |
| Website publik | [Isi domain] | Informasi publik | [Cloud/data center] | Publik | [PIC] | [Prioritas] | [Status] |
Petakan Jalur Trafik dan Posisi WAF dalam Arsitektur Sistem
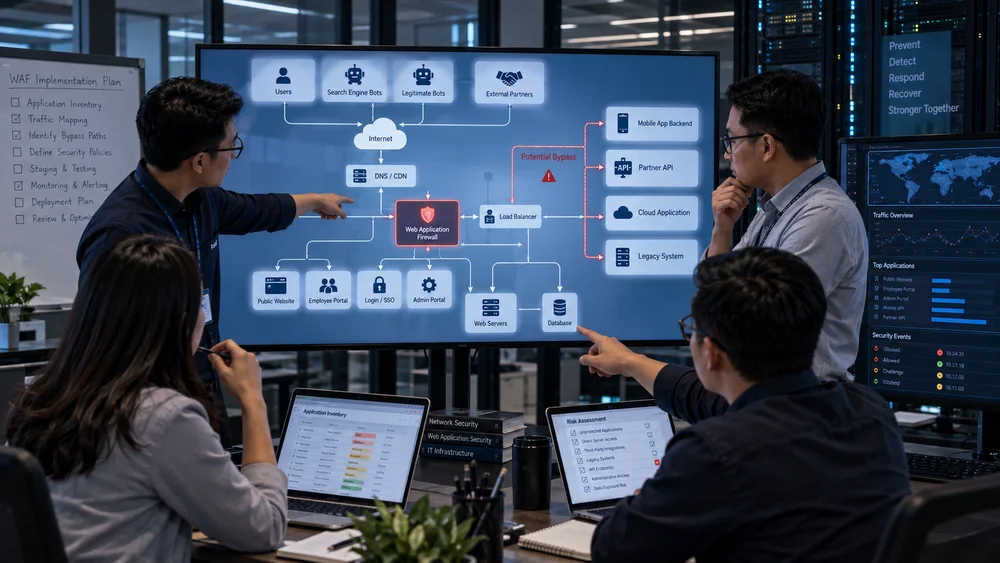
Pemasangan WAF F5 perlu mempertimbangkan bagaimana request benar-benar bergerak dari pengguna menuju aplikasi. Pemetaan ini membantu memastikan trafik yang seharusnya diperiksa tidak memiliki jalur lain yang melewati WAF.
Bagian yang perlu dipetakan meliputi:
- Sumber trafik pengguna: Identifikasi apakah akses berasal dari internet, jaringan internal, partner, aplikasi mobile, atau sumber lainnya.
- DNS dan CDN jika digunakan: Catat layanan yang dilewati sebelum request menuju infrastruktur aplikasi.
- Load balancer atau reverse proxy: Tentukan posisinya terhadap WAF dan server aplikasi.
- Server aplikasi dan web server: Identifikasi tujuan akhir trafik yang dilindungi.
- API gateway: Petakan jalur khusus yang digunakan oleh API.
- Cloud dan data center: Perhatikan apabila aplikasi tersebar di lebih dari satu lingkungan.
- Koneksi ke aplikasi pihak ketiga: Catat integrasi yang membutuhkan akses masuk maupun keluar.
- Jalur trafik terenkripsi: Tentukan bagian arsitektur yang menggunakan koneksi terenkripsi.
- Mekanisme failover: Ketahui jalur yang digunakan ketika komponen utama tidak tersedia.
- Alamat IP asli pengguna yang perlu dipertahankan: Informasi ini dapat dibutuhkan untuk logging, analisis, maupun policy tertentu.
Periksa secara khusus apakah server masih dapat diakses melalui jalur lain tanpa melewati WAF untuk aplikasi web. Jalur bypass dapat membuat sebagian request mencapai aplikasi tanpa pemeriksaan WAF yang direncanakan.
Hal tersebut juga perlu diperhatikan dalam perencanaan WAF untuk website pemerintah atau sistem perusahaan yang memiliki banyak layanan dan integrasi.
Anugrah Pratama menyediakan F5 Advanced WAF untuk kebutuhan perlindungan aplikasi perusahaan dan instansi. Sebelum menentukan implementasinya, kebutuhan proteksi tetap perlu disesuaikan dengan aplikasi, pola trafik, risiko, dan arsitektur sistem yang telah dipetakan.
Tentukan Data, Endpoint, dan Proses yang Paling Sensitif
Tidak semua endpoint membutuhkan tingkat perlindungan yang sama. Dalam implementasi WAF F5, bagian yang memproses data sensitif, memberikan akses administratif, menerima input, atau menjalankan transaksi perlu mendapat perhatian lebih besar.
Bagian yang perlu diprioritaskan meliputi:
- Halaman login: Periksa mekanisme autentikasi dan pola akses normal pengguna.
- Formulir yang mengumpulkan data pengguna: Identifikasi jenis input dan data yang diproses.
- Fitur upload file: Catat jenis dan ukuran file yang memang diperbolehkan.
- Panel administrator: Prioritaskan karena menyediakan fungsi pengelolaan aplikasi.
- Proses transaksi: Identifikasi request penting yang tidak boleh terganggu oleh policy.
- API yang mengakses atau mengubah data: Tentukan endpoint, client, dan metode request yang sah.
- Fitur pencarian dan input bebas: Kenali parameter yang menerima input langsung dari pengguna.
- Integrasi pembayaran: Petakan aliran request antara aplikasi dan sistem pembayaran.
- Halaman yang memproses data pribadi: Tandai sebagai area dengan dampak lebih tinggi apabila disalahgunakan.
- Endpoint yang pernah memiliki kerentanan: Gunakan riwayat tersebut sebagai salah satu pertimbangan risiko.
Pemetaan membantu tim menentukan bagian mana yang memerlukan konfigurasi kebijakan WAF lebih ketat, monitoring lebih rinci, atau pembatasan tambahan. Hal ini terutama penting pada WAF untuk API, karena setiap endpoint dapat memiliki fungsi dan tingkat akses berbeda.
Gunakan tabel berikut untuk menentukan prioritas perlindungan.
Endpoint | Fungsi | Jenis Data | Pengguna | Metode Request | Dampak jika Disalahgunakan | Prioritas Perlindungan |
| /login | Autentikasi | Kredensial | Pengguna | POST | Akses tidak sah | Tinggi |
| [Endpoint API] | [Fungsi] | [Data] | [Client] | [Metode] | [Dampak] | [Prioritas] |
Dokumentasikan Trafik dan Aktivitas Pengguna yang Sah
WAF untuk aplikasi web perlu membedakan request normal dari aktivitas yang perlu diperiksa atau diblokir. Karena itu, baseline trafik sebaiknya didokumentasikan sebelum policy diterapkan secara ketat.
Informasi yang perlu dicatat meliputi:
- URL dan endpoint yang biasa diakses: Ketahui bagian aplikasi yang memang sering digunakan.
- Metode request yang digunakan: Catat metode yang sah untuk masing-masing endpoint.
- Jenis dan ukuran file yang diunggah: Tentukan pola upload yang memang dibutuhkan aplikasi.
- Volume request normal: Gunakan kondisi aktual sistem sebagai baseline.
- Jam atau periode trafik meningkat: Tandai pola peningkatan yang memang berkaitan dengan aktivitas bisnis.
- Lokasi atau jaringan pengguna: Dokumentasikan apabila aplikasi memiliki pola akses tertentu.
- Bot mesin pencari yang diperbolehkan: Bedakan crawler yang memang dibutuhkan dengan bot tidak diinginkan.
- Monitoring service yang mengakses aplikasi: Jangan sampai sistem monitoring internal dianggap sebagai trafik asing.
- API client dan partner yang sah: Catat sumber dan pola akses yang memang telah diizinkan.
- Proses otomatis serta integrasi antar sistem: Dokumentasikan request yang berjalan tanpa interaksi pengguna.
Trafik tinggi tidak selalu menunjukkan serangan. Pendaftaran, promosi, pengumuman publik, atau periode pelaporan dapat meningkatkan request secara sah. Demikian pula, bot protection website perlu membedakan bot yang diperbolehkan dengan aktivitas otomatis yang tidak diinginkan.
Baseline tersebut menjadi salah satu acuan saat melakukan tuning F5 Advanced WAF agar aktivitas bisnis yang normal tidak keliru diperlakukan sebagai ancaman.
Tentukan Risiko yang Harus Ditangani oleh WAF
Setelah aplikasi dan trafik dipetakan, tentukan risiko yang memang relevan terhadap sistem. Sebelum masuk ke pemetaan tersebut, pembaca dapat memahami lebih dahulu fungsi Web Application Firewall melalui artikel berikut:
Risiko yang perlu dievaluasi meliputi:
- Eksploitasi kerentanan aplikasi web.
- Injection.
- Manipulasi request.
- Upload file berbahaya.
- Penyalahgunaan halaman login.
- Credential stuffing dan brute force.
- Bot berbahaya.
- Scraping yang tidak diizinkan.
- Application-layer DoS.
- Penyalahgunaan API.
- Akses ke endpoint administratif.
- Kebocoran data melalui respons aplikasi.
Jangan hanya membuat daftar ancaman. Hubungkan setiap risiko dengan aplikasi atau endpoint yang terdampak, indikatornya, dampak apabila terjadi, kontrol yang dibutuhkan, serta konsekuensi jika request sah ikut terblokir.
F5 Advanced WAF mendukung perlindungan aplikasi dan API, behavioral Layer 7 DoS mitigation, perlindungan terhadap penggunaan kredensial yang dicuri, proactive bot defense, serta perlindungan terhadap berbagai serangan aplikasi. Kemampuan tersebut dapat digunakan sebagai bagian dari bot protection website, WAF untuk API, dan perlindungan aplikasi sesuai risiko serta konfigurasi sistem.
Gunakan matriks berikut untuk membantu menentukan konfigurasi kebijakan WAF berdasarkan risiko.
Risiko | Aplikasi/ Endpoint | Indikator | Tingkat Dampak | Kontrol WAF | Tindakan | Penerima Alert |
| Credential abuse | Login | Percobaan login tidak wajar | Tinggi | Kontrol login/credential | [Tindakan] | [PIC] |
| Bot berbahaya | [Endpoint] | Aktivitas otomatis mencurigakan | [Dampak] | Bot defense | [Tindakan] | [PIC] |
| [Risiko lain] | [Endpoint] | [Indikator] | [Dampak] | [Kontrol] | [Tindakan] | [PIC] |
Siapkan Tahap Pengujian, Tuning, dan Penerapan Kebijakan
Implementasi WAF F5 sebaiknya tidak langsung dimulai dengan memblokir setiap request yang terdeteksi melanggar policy. Tim perlu menguji konfigurasi terhadap trafik aktual dan mengevaluasi kemungkinan false positive.
Tahapan yang perlu disiapkan meliputi:
- Menerapkan konfigurasi awal sesuai karakter aplikasi: Gunakan informasi aplikasi, endpoint, dan risiko yang telah dipetakan.
- Mengamati trafik dan membuat baseline: Pastikan pola penggunaan normal telah terwakili.
- Meninjau request yang ditandai sebagai ancaman: Periksa konteks sebelum menentukan tindakan.
- Memeriksa kemungkinan false positive: Pastikan request bisnis yang sah tidak salah dikenali.
- Menyesuaikan policy dan exception secara terbatas: Jangan membuat pengecualian lebih luas daripada yang diperlukan.
- Menguji login, formulir, upload, API, serta integrasi: Pastikan fungsi penting tetap berjalan.
- Menerapkan blocking secara bertahap: Tingkatkan enforcement setelah hasil pengujian dinilai memadai.
- Memantau dampak setelah kebijakan diaktifkan: Perhatikan alert sekaligus fungsi aplikasi.
- Menyiapkan rollback jika fungsi penting terganggu: Tentukan cara mengembalikan konfigurasi secara terkendali.
- Mengulang pengujian setiap kali aplikasi berubah: Endpoint atau fitur baru dapat memerlukan penyesuaian policy.
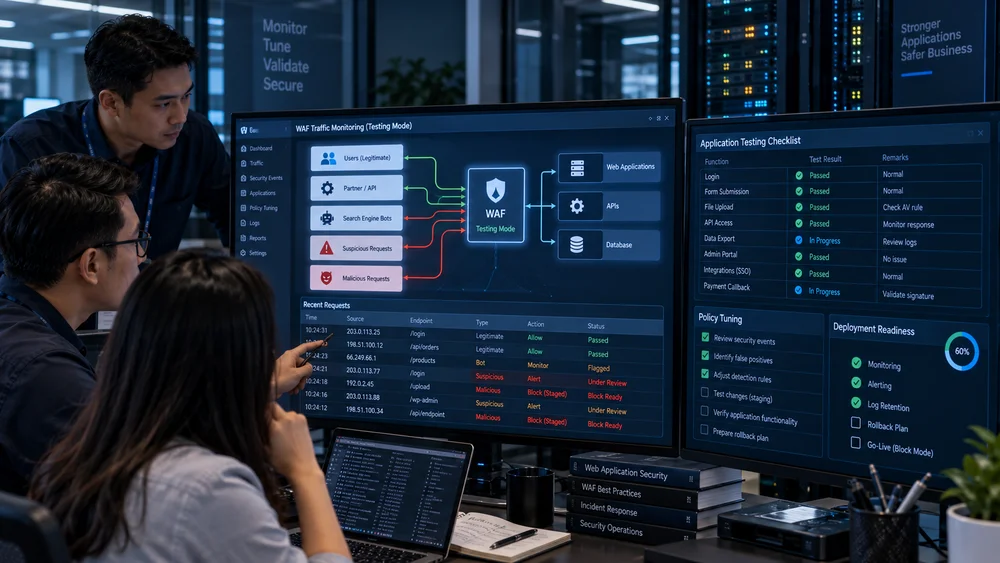
Mode Transparent membuat trafik tetap berjalan sehingga tim dapat mengecek violation sebelum melakukan blocking. Fitur staging juga dapat digunakan untuk menguji entity dan attack signature guna mengurangi risiko false positive sebelum aturan diterapkan.
Exception pada konfigurasi kebijakan WAF tidak sebaiknya dibuat hanya agar alert menghilang. Catat alasan, cakupan, pemilik, serta waktu peninjauan ulang setiap pengecualian.
Gunakan checklist pengujian untuk mendokumentasikan pengujian pemasangan WAF F5.
Atur Logging, Alert, Penanggung Jawab, dan Respons Insiden
F5 Advanced WAF tidak cukup hanya ditempatkan untuk memeriksa dan memblokir trafik. Organisasi perlu menentukan bagaimana informasi keamanan akan ditinjau dan siapa yang bertindak ketika aktivitas mencurigakan ditemukan.
Hal yang perlu ditentukan meliputi:
- Jenis aktivitas yang dicatat: Tentukan event yang memang penting untuk investigasi.
- Lokasi penyimpanan log: Pastikan tim mengetahui tempat log dapat ditinjau.
- Masa simpan log: Sesuaikan dengan kebutuhan operasional dan kebijakan organisasi.
- Integrasi dengan SIEM atau monitoring lain: Tentukan apabila log perlu dikirim ke sistem pemantauan terpusat.
- Penerima alert: Tetapkan tim atau PIC yang bertanggung jawab.
- Tingkat prioritas alert: Bedakan kejadian berdasarkan urgensinya.
- Waktu respons: Tentukan target penanganan berdasarkan tingkat risiko.
- Prosedur triase: Siapkan langkah awal untuk memeriksa alert.
- Pihak yang dapat mengubah policy: Batasi perubahan konfigurasi kebijakan WAF kepada pihak yang berwenang.
- Proses eskalasi ke tim aplikasi atau server: Tentukan kapan tim lain perlu dilibatkan.
- Dokumentasi perubahan konfigurasi: Catat perubahan agar dapat ditelusuri kembali.
Bedakan alert yang cukup dicatat, perlu diperiksa, perlu diblokir, dan membutuhkan respons insiden. Hal ini penting pada Web Application Firewall perusahaan maupun WAF untuk website pemerintah agar tim tidak menerima banyak notifikasi tanpa mengetahui prioritas tindakannya.
Gunakan tabel berikut untuk memperjelas alur penanganan alert.
Jenis Alert | Tingkat Risiko | Tindakan Awal | Penanggung Jawab | Waktu Respons | Jalur Eskalasi |
| [Alert] | Tinggi | Verifikasi dan eskalasi | [PIC] | [Target] | Tim aplikasi/infrastruktur |
| [Alert] | Sedang | Tinjau log dan request | [PIC] | [Target] | [Tim] |
| [Alert] | Rendah | Catat dan monitor | [PIC] | [Target] | [Jika diperlukan] |
Pastikan Kapasitas, Availability, dan Pemulihan WAF
Pemasangan WAF F5 berada pada jalur akses menuju aplikasi sehingga perencanaannya tidak boleh hanya berfokus pada fitur keamanan. Kapasitas, availability, dan skenario pemulihan perlu diperiksa berdasarkan kebutuhan sistem.
Hal yang perlu diperiksa meliputi:
- Trafik normal dan puncak: Gunakan kondisi aktual sebagai dasar perencanaan.
- Jumlah aplikasi serta domain: Perhitungkan seluruh aset yang akan dilindungi.
- Kebutuhan throughput: Sesuaikan dengan volume trafik yang perlu diproses.
- Trafik terenkripsi: Masukkan kebutuhan pemrosesan koneksi terenkripsi dalam perencanaan.
- Pertumbuhan pengguna dan aplikasi: Pertimbangkan kebutuhan yang sudah diketahui atau direncanakan.
- Redundansi perangkat atau layanan: Tentukan kebutuhan untuk mengurangi ketergantungan pada satu komponen.
- Failover: Tentukan jalur layanan ketika komponen utama mengalami gangguan.
- Backup konfigurasi: Pastikan policy dan konfigurasi penting dapat dipulihkan.
- Pembaruan software dan security signature: Masukkan pembaruan dalam prosedur operasional.
- Prosedur pemeliharaan: Tentukan cara melakukan maintenance dengan dampak layanan yang terkendali.
- Rencana ketika WAF tidak tersedia: Ketahui apa yang akan terjadi terhadap akses aplikasi.
- Pemulihan setelah perubahan konfigurasi bermasalah: Siapkan prosedur rollback atau restore yang dapat dijalankan tim.
Lakukan pengujian failover dan pemulihan sebelum implementasi WAF F5 dianggap siap. Tim perlu mengetahui apa yang terjadi terhadap akses WAF untuk aplikasi web maupun API ketika salah satu komponen mengalami gangguan.
Gunakan checklist kapasitas dan availability yang mencakup trafik, enkripsi, redundansi, failover, backup policy, monitoring kesehatan sistem, prosedur pemeliharaan, serta hasil pengujian pemulihan.
Periksa Kesiapan sebelum WAF F5 Diaktifkan
Sebelum F5 Advanced WAF diaktifkan, satukan seluruh hasil pemetaan dalam satu checklist. Tujuannya adalah menemukan informasi yang masih kurang atau keputusan yang belum disetujui sebelum policy mulai diterapkan.
Poin yang perlu diperiksa:
- Seluruh aplikasi, API, domain, dan subdomain sudah terdata.
- Pemilik setiap aplikasi sudah ditentukan.
- Jalur trafik dan posisi WAF sudah tergambar.
- Jalur yang dapat melewati WAF sudah ditutup atau dikendalikan.
- Endpoint dan data sensitif sudah diprioritaskan.
- Pola trafik normal sudah terdokumentasi.
- Risiko dan kontrol yang diperlukan sudah dipetakan.
- Skenario pengujian serta rollback sudah disiapkan.
- Logging, alert, dan eskalasi sudah ditentukan.
- Kebutuhan kapasitas, failover, dan pemulihan sudah diverifikasi.
Gunakan Checklist Kesiapan sebelum WAF F5 Diaktifkan yang telah disiapkan. Beri keterangan status “siap”, “perlu dilengkapi”, dan “perlu keputusan” pada setiap poin. Dengan format tersebut, checklist dapat digunakan sebagai bahan persiapan konsultasi maupun pemasangan WAF F5.
FAQ Tentang Implementasi WAF F5
Pemetaan sebelum pemasangan membantu tim menentukan cakupan dan konfigurasi kebijakan WAF yang sesuai dengan aplikasi. Berikut beberapa pertanyaan yang perlu dipahami sebelum implementasi WAF F5.
1. Apakah satu policy WAF dapat langsung digunakan untuk semua aplikasi?
Tidak selalu. Endpoint, pengguna, integrasi, data, dan pola trafik setiap aplikasi dapat berbeda. Karena itu, konfigurasi kebijakan WAF perlu mempertimbangkan karakter aplikasi yang dilindungi.
2. Apakah WAF dapat dipasang jika dokumentasi aplikasi belum lengkap?
Bisa dilakukan secara bertahap, tetapi aset dan fungsi yang belum dipahami perlu ditandai sebagai risiko. Dokumentasi yang tidak lengkap dapat membuat cakupan WAF untuk aplikasi web maupun WAF untuk API tidak sesuai kondisi sebenarnya.
3. Mengapa WAF perlu mempelajari trafik normal?
Agar aktivitas pengguna dan sistem yang sah dapat dibedakan dari request yang perlu diperiksa atau diblokir. Baseline trafik juga membantu proses tuning dan identifikasi false positive selama implementasi WAF F5.
4. Apakah WAF dapat menggantikan patching aplikasi?
Tidak. WAF menjadi salah satu lapisan perlindungan terhadap trafik menuju aplikasi. Kerentanan pada aplikasi, komponen, dan konfigurasi tetap perlu diperbaiki melalui patching dan pengamanan sistem yang relevan.
5. Siapa yang perlu terlibat dalam implementasi WAF?
Tim keamanan, aplikasi, jaringan, infrastruktur, serta pemilik proses bisnis perlu dilibatkan sesuai kebutuhan. Masing-masing memiliki informasi berbeda mengenai arsitektur, trafik, fungsi aplikasi, dan dampak perubahan policy.
6. Apakah policy WAF perlu diperbarui setelah aplikasi berubah?
Ya. Perubahan endpoint, API, integrasi, atau fitur dapat mengubah pola request dan kebutuhan perlindungan. Karena itu, konfigurasi kebijakan WAF perlu ditinjau dan diuji kembali setelah perubahan aplikasi.
Kesimpulan
Implementasi WAF F5 perlu dimulai dengan memahami aplikasi yang akan dilindungi, jalur trafik, endpoint sensitif, pola akses normal, dan risiko yang perlu ditangani. Setelah itu, siapkan pengujian, tuning, logging, respons, kapasitas, serta failover agar WAF dapat diterapkan sesuai kondisi sistem tanpa mengganggu proses bisnis yang sah.
Siapkan Implementasi WAF F5 Sesuai Kebutuhan Aplikasi
Sebagai distributor terpercaya, Anugrah Pratama menjual F5 Advanced WAF untuk kebutuhan perlindungan aplikasi dan API perusahaan maupun instansi. Jika aplikasi, jalur trafik, endpoint sensitif, dan risiko utama telah dipetakan, konsultasikan kebutuhan implementasi WAF F5 dengan Anugrah Pratama agar kebutuhan perlindungan dapat disesuaikan dengan kondisi sistem yang akan dilindungi.
Anugrahpratama.com
Jl. Karimun Jawa no.2 Surabaya, 60281
Jawa Timur – Indonesia
Telepon: 031-5928580
Whatsapp: 08113127777
- Penulis: APmin


Saat ini belum ada komentar